Que es el phishing y como evitarlo ejemplos comunes y protección
- Phishing en México: cómo reconocer los fraudes más comunes y protegerte (sin volverte paranoico)
- Guía detallada: Qué es el phishing y cómo evitarlo, ejemplos comunes y protección
- ¿Qué es exactamente el phishing y cómo se ve un ejemplo real en México?
- ¿Cuáles son las medidas prácticas más efectivas que una persona puede tomar para evitar caer en un ataque de phishing?
- ¿Cuáles son los 4 tipos de phishing más comunes y en qué se diferencian?
- ¿Qué acción individual es considerada la más crítica y efectiva para proteger cuentas y datos personales del phishing?
- Más Informacíon que te puede interesar
- ¿Vale la pena comprar un software antivirus especializado contra phishing en México?
- ¿Cuál es la diferencia principal entre el phishing y un virus informático tradicional?
- ¿Cómo puedo evitar de manera práctica ser víctima de phishing en mis compras online?
- ¿Los ataques de phishing seguirán siendo una amenaza relevante en México para 2025?
Que es el phishing y como evitarlo ejemplos comunes y protección, ¿Alguna vez has recibido un correo urgente de tu banco pidiéndote que actualices tus datos, o un mensaje de WhatsApp con un premio increíble que solo requiere un clic? Si vives en México, donde el fraude digital crece cada año, es casi seguro que sí. Estos intentos no son simples molestias; son ataques de phishing diseñados para robar tu información personal, dinero y tranquilidad, aprovechándose de la prisa o la curiosidad. (ver también: Antivirus gratis 2026 análisis de protección rendimiento y funciones)
📋 En este artículo aprenderás:
- → Phishing en México: cómo reconocer los fraudes más comunes y protegerte (sin volverte paranoico)
- → Guía detallada: Qué es el phishing y cómo evitarlo, ejemplos comunes y protección
- → Más Informacíon que te puede interesar
Entender qué es el phishing y cómo evitarlo con ejemplos comunes y protección es tu mejor defensa. En esta guía práctica, vamos a desglosar las trampas más frecuentes que circulan por aquí, desde falsas notificaciones del SAT hasta ofertas en redes sociales, y te daremos pasos concretos para identificarlas y proteger tus cuentas. Al final, sabrás navegar con mucha más confianza y evitar convertirte en una estadística más.

Te puede interesar leer: Como monetizar un canal de YouTube requisitos y formas de ingreso
Phishing en México: cómo reconocer los fraudes más comunes y protegerte (sin volverte paranoico)

No es un error de ortografía: qué es realmente el phishing y por qué te debe importar
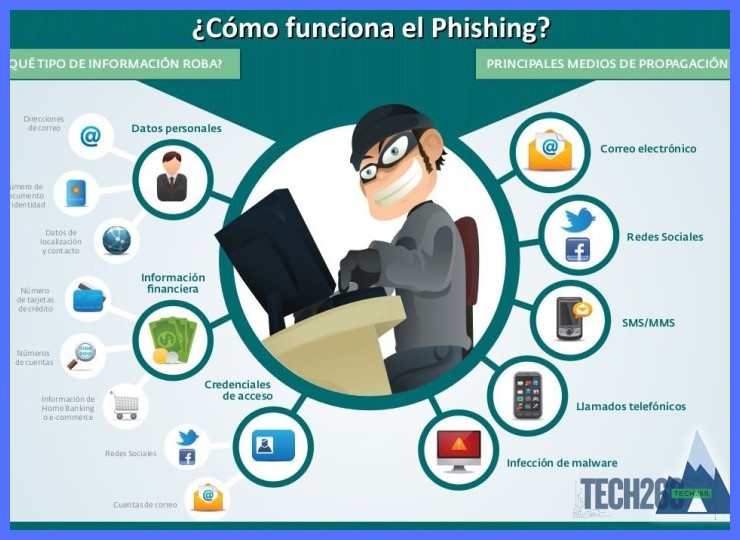
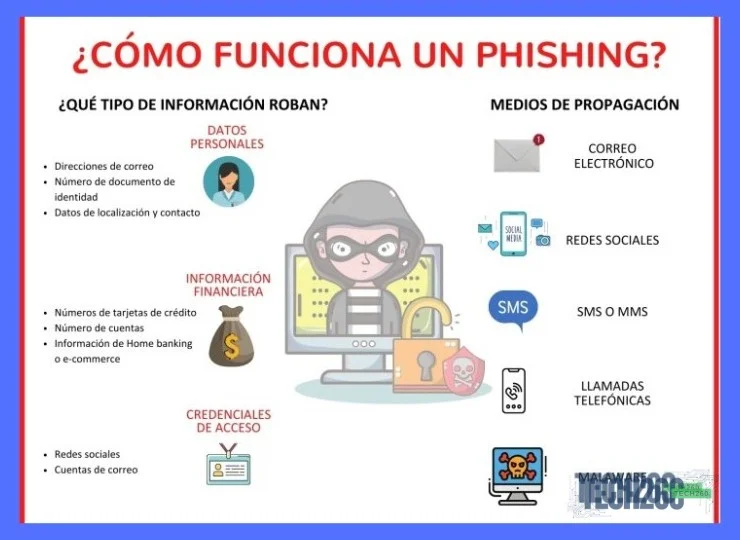
Imagina que recibes un correo de tu banco, Banorte o BBVA, pidiéndote que verifiques tu cuenta porque hubo un intento de acceso sospechoso. Parece legítimo, ¿cierto? Eso es justo lo que busca el phisher. El phishing es el arte digital del engaño: los estafadores se hacen pasar por una institución o persona de confianza (tu banco, el SAT, Mercado Libre, incluso un familiar) para que tú mismo les entregues datos sensibles como contraseñas, números de tarjeta o claves de acceso. En México, con el boom de la banca digital y las compras en línea, estos ataques han crecido de forma alarmante. (ver también: Que es la deep web mitos realidades y diferencias con dark web)
Su objetivo final es casi siempre económico: vaciar tu cuenta, hacer compras con tu tarjeta o vender tu información en el mercado negro. Lo más peligroso es que ya no son solo correos mal escritos; son mensajes tan bien elaborados que cualquiera podría caer. No se trata de que seas inocente, se trata de que los estafadores son cada vez más profesionales. (ver también: Cómo gestionar la reputacion online estrategias para personas empresas)
Consejo práctico: Ninguna institución seria en México (bancos, el SAT, Netflix) te pedirá jamás tu contraseña completa, tu NIP o que les envíes fotos de tu INE por correo o WhatsApp. Si lo piden, es fraude, punto.
Los 4 fraudes que más ves en México (y cómo lucen)
Para protegerte, primero necesitas saber contra qué te enfrentas. Estos son los ejemplos que llegan a diario a teléfonos y correos mexicanos. Reconocerlos es el 80% de la batalla ganada.
- El clásico bancario: Correo o SMS (smishing) que simula ser de Banamex, Santander, etc. Te alertan de un bloqueo, un cargo no reconocido o te ofrecen una actualización de seguridad. El enlace te lleva a una página clonada, idéntica a la real, donde introduces tu usuario y contraseña. Al instante, pierdes el control.
- La estafa de la paquetería (Mercado Libre, Amazon, DHL): Un mensaje de texto con un enlace para rastrear tu paquete o pagar un pequeño cargo de aduana. Muchos caen porque justo esperan un pedido. El link descarga malware o te pide datos de pago. Recuerda: las plataformas oficiales nunca se comunican así.
- La multa o deuda del SAT o un juzgado: Llega por correo con logos oficiales y un tono urgente y amenazante. Te dicen que tienes una deuda pendiente o una citación, y para solucionarlo rápido debes dar clic. El SAT solo se comunica a través de su portal oficial (sat.gob.mx), nunca por correo electrónico no solicitado.
- El phishing por WhatsApp: Un mensaje de un número desconocido que dice ser un familiar con una emergencia o una oferta de trabajo demasiado buena para ser verdad. Buscan generar una reacción emocional (miedo o ambición) para que envíes dinero o datos personales sin pensar.
Advertencia común: Si el mensaje crea una sensación de urgencia extrema (¡Tu cuenta se bloqueará en 2 horas!), es una bandera roja enorme. Los estafadores quieren que actúes por pánico, no con calma.
Tu blindaje digital: 5 hábitos infalibles para evitar caer
La protección no requiere ser un genio de la informática, solo adoptar unos hábitos sencillos pero consistentes. Piensa en ello como ponerle seguro a la puerta de tu casa.
- Nunca des clic en enlaces de mensajes no solicitados. Si tienes dudas sobre un aviso de tu banco, abre tu navegador manualmente y escribe la dirección oficial (ej: www.banamex.com) o usa la app oficial. No confíes en el enlace que te mandaron.
- Revisa el remitente con lupa. Un correo de soporte@banorte-seguridad.com o notificaciones.sat@gmail.com es falso. Las instituciones usan dominios propios (ej: @banorte.com, @sat.gob.mx).
- Habilita la autenticación en dos pasos (2FA) en TODAS tus cuentas importantes. Esto es crucial. Aunque alguien robe tu contraseña del banco o de Gmail, necesitarán un código que llega solo a tu teléfono para entrar. Actívalo ya en tu banca en línea, correo y redes.
- Mantén tu software actualizado. Las actualizaciones de tu sistema operativo (Windows, iOS, Android) y navegador (Chrome, Edge) a menudo incluyen parches de seguridad que cierran puertas que usan los hackers.
- Usa un gestor de contraseñas. Te permite tener una contraseña larga, única y compleja para cada servicio sin tener que memorizarlas. Así, si una es robada, el daño queda aislado.
Consejo de soporte en México: Si crees que fuiste víctima, actúa rápido. Llama inmediatamente a tu banco para bloquear tarjetas, cambia todas tus contraseñas desde otro dispositivo seguro y reporta el fraude en la página de la Condusef (condusef.gob.mx).
Herramientas extra: qué sí vale la pena en tu celular y computadora
Además de los hábitos, puedes darle una ventaja extra a tu seguridad con herramientas que hacen gran parte del trabajo por ti. No son magia, pero son un excelente complemento.
| Tipo de Herramienta | ¿Qué hace? | Ejemplos (gratuitos o con versión free) | ¿Para quién es? |
|---|---|---|---|
| Antivirus / Suite de Seguridad | Escanean archivos, bloquean sitios web maliciosos conocidos y algunas incluyen protección anti-phishing en tiempo real. | Avast Free Antivirus, Bitdefender, Kaspersky. En Windows, el propio Windows Defender es una buena base. | Para cualquier usuario. Esencial si usas Windows para banca o compras. En Mac y Android también son recomendables. |
| Gestor de Contraseñas | Crea y almacena contraseñas fuertes y únicas. Solo debes recordar una contraseña maestra. | Bitwarden (gratuito y excelente), LastPass, 1Password. | Para todos, pero especialmente útil si usas decenas de servicios en línea. Te quita un gran dolor de cabeza. |
| Navegadores modernos (Chrome, Edge, Firefox) | Incluyen filtros anti-phishing integrados que te alertan si intentas entrar a un sitio fraudulento conocido. | Google Chrome, Microsoft Edge, Mozilla Firefox. Mantenlos SIEMPRE actualizados. | Para absolutamente todos. Es la primera línea de defensa al navegar. No uses navegadores obsoletos. |
Dato clave: Muchas de estas herramientas tienen versiones gratuitas perfectamente funcionales. No necesitas gastar miles de pesos en paquetes premium si cultivas buenos hábitos. La mejor protección es una combinación de sentido común y tecnología que te respalde.
Guía detallada: Qué es el phishing y cómo evitarlo, ejemplos comunes y protección
¿Qué es exactamente el phishing y cómo se ve un ejemplo real en México?
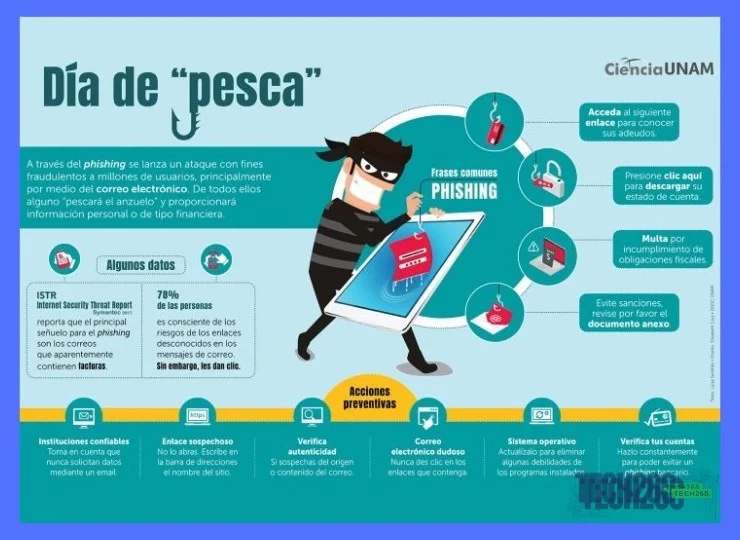
1. RESPUESTA DIRECTA: El phishing es un fraude donde te suplantan a una empresa o persona de confianza (como tu banco, el SAT o una plataforma de pagos) para engañarte y que reveles información sensible: contraseñas, datos bancarios o códigos de seguridad. Un ejemplo real en México es el correo o SMS falso que parece de Banxico o un banco, alertando de un bloqueo de cuenta o un reembolso del SAT y que incluye un enlace a una página web falsa idéntica a la oficial, donde te piden que ingreses todos tus datos.
2. 3 SUBPREGUNTAS RELACIONADAS:
Subpregunta 1: ¿Cómo puedo identificar un intento de phishing en un correo o mensaje?
Subpregunta 2: ¿Qué debo hacer si ya hice clic en un enlace de phishing y di mis datos?
Subpregunta 3: ¿Dónde puedo reportar un intento de phishing en México?
3. DATOS PARA UNA TABLA COMPARATIVA (si aplica): Tipo de ataque, Ejemplo común en México, Lo que buscan los estafadores, Señal de alarma clave.
4. ERROR COMÚN A EVITAR: Creer que los correos de phishing son fáciles de detectar porque tienen errores ortográficos o el remitente parece raro. Hoy, los ataques son muy sofisticados: usan logos oficiales, dominios de correo que se ven legítimos a simple vista y copian exactamente el diseño y tono de las comunicaciones reales de los bancos o el gobierno.
¿Cuáles son las medidas prácticas más efectivas que una persona puede tomar para evitar caer en un ataque de phishing?

1. RESPUESTA DIRECTA: Las medidas más efectivas son: desconfiar de cualquier mensaje inesperado (correo, SMS, WhatsApp) que pida datos personales, dinero o clics urgentes. Nunca hagas clic en enlaces sospechosos; mejor escribe la dirección oficial del banco o servicio en tu navegador. Activa la autenticación en dos pasos (2FA) en todas tus cuentas importantes. En México, presta especial atención a mensajes que imitan a bancos locales, servicios de paquetería (como Correos de México) o la SAT, ya que son los más usados por los estafadores.
2. 3 SUBPREGUNTAS RELACIONADAS:
Subpregunta 1: ¿Cómo puedo identificar un correo o mensaje de phishing a simple vista?
Subpregunta 2: ¿Qué debo hacer si ya hice clic en un enlace de phishing o di mis datos?
Subpregunta 3: ¿Existen aplicaciones o herramientas gratuitas que me ayuden a protegerme del phishing?
3. DATOS PARA UNA TABLA COMPARATIVA (si aplica):
Tipo de protección, Herramienta/Práctica recomendada, Ventaja clave, Limitación o consideración.
4. ERROR COMÚN A EVITAR: Creer que solo los correos electrónicos mal escritos o con errores ortográficos son phishing. Hoy, los ataques son muy sofisticados y los mensajes pueden parecer idénticos a los oficiales, con logos perfectos y sin faltas de ortografía, por lo que confiar solo en este filtro es un error grave.
¿Cuáles son los 4 tipos de phishing más comunes y en qué se diferencian?
1. RESPUESTA DIRECTA: Los 4 tipos de phishing más comunes son: el phishing por correo (el clásico, imita a bancos o servicios para robar datos), el smishing (por SMS, con enlaces o números falsos), el vishing (por llamada telefónica, suplantando a soporte técnico o autoridades) y el phishing en redes sociales (creando perfiles falsos o hackeados para engañar a contactos. En México, son muy frecuentes los SMS falsos de paqueterías y las llamadas de supuestos del banco pidiendo confirmar tu NIP, que son vishing puro.
2. 3 SUBPREGUNTAS RELACIONADAS:
Subpregunta 1: ¿Cómo puedo identificar un correo o mensaje de phishing?
Subpregunta 2: ¿Qué debo hacer si creo que ya caí en un ataque de phishing?
Subpregunta 3: ¿Hay alguna institución en México para denunciar estos fraudes?
3. DATOS PARA UNA TABLA COMPARATIVA (si aplica): Tipo de phishing, Canal utilizado, Ejemplo típico en México, Cómo reconocerlo.
4. ERROR COMÚN A EVITAR: Creer que solo los correos electrónicos mal escritos o con remitentes extraños son phishing. Hoy los ataques son muy sofisticados; pueden usar logos perfectos, números de teléfono que parecen reales e incluso nombres de contactos conocidos en redes sociales hackeadas. Confiar solo porque se ve profesional es un grave error.
¿Qué acción individual es considerada la más crítica y efectiva para proteger cuentas y datos personales del phishing?
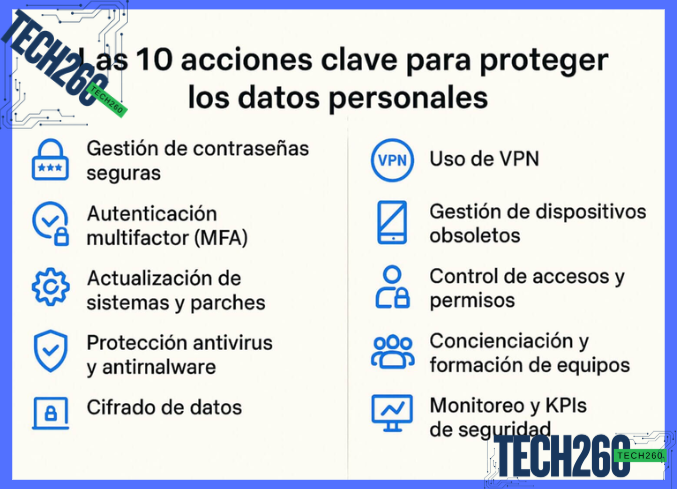
1. RESPUESTA DIRECTA: La acción más crítica y efectiva es habilitar la autenticación de dos factores (2FA) en todas tus cuentas importantes (correo, banca, redes). En México, donde el phishing para robo de datos bancarios es común, el 2FA añade una barrera extra. Aunque un estafador consiga tu contraseña, necesitará tu código único (en tu celular o app) para entrar. Esto bloquea la inmensa mayoría de ataques automatizados. Usa una app de autenticación (como Google Authenticator) en lugar de SMS, que puede ser interceptado.
2. 3 SUBPREGUNTAS RELACIONADAS:
Subpregunta 1: ¿Cómo se activa la autenticación de dos factores en servicios populares como WhatsApp, Facebook o mi banco en México?
Subpregunta 2: ¿Qué es mejor para el 2FA: usar una app, recibir un SMS o una llave física de seguridad?
Subpregunta 3: Si ya tengo 2FA, ¿qué otras acciones complementarias son esenciales para protegerme del phishing?
3. DATOS PARA UNA TABLA COMPARATIVA (si aplica):
Método de Autenticación de Dos Factores (2FA), Seguridad, Facilidad de Uso, Costo/Disponibilidad en México.
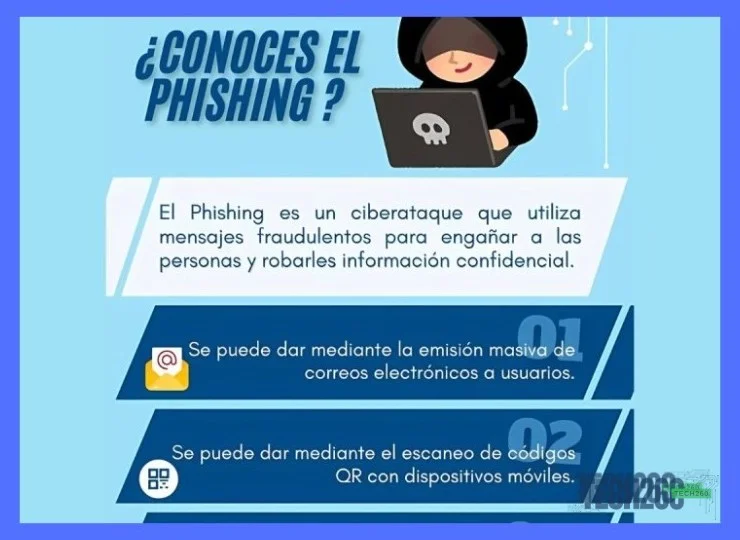
4. ERROR COMÚN A EVITAR: Creer que nunca caería en un correo o mensaje de phishing por ser cuidadoso. Los ataques modernos (como el spear phishing) son muy personalizados y pueden imitar perfectamente a instituciones mexicanas reales (SAT, bancos, CFE). Confiar solo en tu capacidad para detectarlos es un error; la protección debe ser automática (con 2FA).
También te puede interesar leer: Impresion 3D en la construccion cómo revoluciona la industria edificadora
Más Informacíon que te puede interesar
¿Vale la pena comprar un software antivirus especializado contra phishing en México?
Sí, es una inversión recomendable, pero no es la única capa de protección que necesitas. Un buen antivirus moderno con filtros anti-phishing actúa como un primer escudo crucial, bloqueando el acceso a sitios web fraudulentos conocidos y detectando archivos maliciosos en correos. En el contexto mexicano, donde los fraudes bancarios son frecuentes, esta herramienta automática añade una barrera importante. Sin embargo, ningún software es infalible contra ataques nuevos (de día cero). Por lo tanto, su valor real está en combinarse con tu sentido común: siempre verificar la URL del banco, no hacer clic en enlaces de SMS o correos alarmistas, y activar la autenticación en dos pasos. Piensa en el antivirus como el cinturón de seguridad, pero tú aún debes manejar con atención.
¿Cuál es la diferencia principal entre el phishing y un virus informático tradicional?
La diferencia clave es el objetivo: el phishing busca engañarte a ti para que reveles datos, mientras un virus busca dañar o tomar control de tu dispositivo. Un ataque de phishing es como un estafador que se hace pasar por tu banco por teléfono; su éxito depende de que le creas y le des tu número de tarjeta y NIP. No necesita infectar tu computadora. Un virus, en cambio, es como un parásito que se instala en tu equipo para robar información directamente, dañar archivos o usar tu recursos. En México, el phishing es masivo porque es barato de ejecutar y explota la confianza o el miedo, como esos correos falsos del SAT o de paquetería. La protección contra virus suele ser un software, mientras que la defensa contra phishing es, en gran medida, educación y desconfianza saludable.
¿Cómo puedo evitar de manera práctica ser víctima de phishing en mis compras online?
Desconfía de las ofertas irrechazables, verifica siempre la legitimidad del sitio web y usa métodos de pago seguros. El riesgo más grande al comprar online en México es llegar a una tienda falsa que clona a una real. Antes de poner tus datos, revisa que la URL sea la correcta (por ejemplo, `www.amazon.com.mx` y no `www.amaz0n-payments.mx`), busca el candado de seguridad en el navegador y lee reseñas de la tienda fuera de su propia página. Nunca hagas una transferencia directa a una cuenta bancaria personal como método de pago; usa siempre la pasarela oficial de la plataforma (Mercado Pago, PayPal, la tarjeta procesada en la misma tienda). Si recibes un correo sobre una compra no reconocida con un enlace, no hagas clic. Ve directamente a la app oficial de tu banco o tienda y revisa ahí.
¿Los ataques de phishing seguirán siendo una amenaza relevante en México para 2025?

Absolutamente sí, y evolucionarán para ser más personalizados y difíciles de detectar. Los ciberdelincuentes en México y el mundo no van a detenerse porque es un negocio muy redituable. Para el próximo año, podemos esperar un aumento en el phishing basado en inteligencia artificial (como voces clonadas para suplantar a familiares) y fraudes hiper-personalizados usando datos filtrados de brechas anteriores. La automatización les permitirá atacar a más personas con mensajes más creíbles. Por esto, la protección no puede quedarse estática. Mantener actualizado tu sistema operativo y apps, usar un gestor de contraseñas único para cada cuenta, y habilitar la autenticación en dos factores (2FA) en todos tus servicios serán hábitos no opcionales, sino esenciales para tu seguridad digital continua.
Si quieres conocer otros artículos parecidos a Que es el phishing y como evitarlo ejemplos comunes y protección puedes visitar la categoría Digital.
Deja una respuesta
Más contenido relacionado